So Sánh Chứng Chỉ CISA Và CISSP: Đâu Là Lựa Chọn Tối Ưu Cho Sự Nghiệp Của Bạn?
Trong hệ sinh thái chứng chỉ công nghệ thông tin cấp cao, CISA và CISSP luôn được xem là hai tiêu chuẩn vàng định hình năng lực của các chuyên gia. Khi đứng trước quyết định nâng cấp chuyên môn, câu hỏi đặt ra không phải là chứng chỉ nào danh giá hơn, mà là lựa chọn nào sẽ tối ưu nhất cho nấc thang sự nghiệp tiếp theo của bạn.
Bản chất của CISA và CISSP không cạnh tranh hay thay thế lẫn nhau. Thay vào đó, chúng đại diện cho hai trường phái tư duy chuyên biệt trong cùng một bức tranh an toàn thông tin toàn cảnh:
-
CISA: Tập trung vào Kiểm toán, Đánh giá, Đảm bảo & Quản trị rủi ro (GRC).
-
CISSP: Tập trung vào Thiết kế, Quản lý & Vận hành Kiến trúc Bảo mật.
Bài viết này sẽ đối chiếu chi tiết cấu trúc kiến thức, yêu cầu chuyên môn và định hướng nghề nghiệp của từng chứng chỉ, giúp bạn lựa chọn chính xác lộ trình phát triển phù hợp.
1. Định vị cốt lõi: CISA và CISSP khác nhau như thế nào?
1.1. Chứng chỉ CISA: Góc nhìn Đánh giá và Đảm bảo (Assurance)
Được cấp bởi ISACA, CISA là chứng chỉ hàng đầu dành cho các chuyên gia thực hiện công tác kiểm toán, kiểm soát và đánh giá hệ thống thông tin.
Kiểm toán viên sở hữu CISA không trực tiếp cấu hình thiết bị hay vận hành công cụ bảo mật hàng ngày. Thay vào đó, họ tiếp cận hệ thống bằng tư duy dựa trên rủi ro (Risk-based Approach): rà soát quy trình, chính sách, thu thập bằng chứng và đánh giá xem hệ thống CNTT của doanh nghiệp có vận hành an toàn, tuân thủ pháp luật và kiểm soát tốt rủi ro kinh doanh hay không.
Tìm hiểu chi tiết: Để nắm rõ cấu trúc 5 miền kiến thức và giá trị pháp lý của chứng chỉ, bạn có thể tham khảo bài viết: CISA Là Gì? Tổng Quan Từ A-Z Về Chứng Chỉ Kiểm Toán Hệ Thống Thông Tin.
1.2. Chứng chỉ CISSP: Góc nhìn Kiến tạo và Phòng thủ (Architecture & Defense)
Được cấp bởi (ISC)², CISSP được ví như “tấm hộ chiếu” bước vào hàng ngũ lãnh đạo an ninh thông tin cấp cao (như CISO, Security Director, Lead Security Architect).
Nếu CISA tập trung vào khâu “đánh giá độc lập”, thì CISSP bao quát toàn diện khâu “xây dựng, vận hành và bảo vệ”. Người sở hữu CISSP phải chứng minh được năng lực thiết kế kiến trúc an ninh mạng tổng thể, quản lý định danh và truy cập (IAM), điều hành trung tâm an ninh (SOC), ứng phó sự cố và thiết lập chiến lược bảo mật cho toàn bộ tổ chức.
3. CISA và CISSP khác nhau như thế nào?
Sau khi nắm rõ bản chất của từng chứng chỉ, dưới đây là bảng ma trận so sánh các tiêu chí trọng tâm để giúp bạn dễ dàng định hình sự khác biệt:
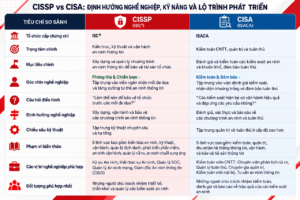
Sự khác biệt lớn nhất giữa hai chứng chỉ nằm ở cách tiếp cận khối lượng kiến thức:
-
CISSP (8 Domains – Chiều rộng kỹ thuật và quản trị bảo mật): Kiến thức của CISSP trải dài từ các mô hình bảo mật cổ điển (Bell-LaPadula, Biba), thuật toán mã hóa (Symmetric/Asymmetric), phân mảnh kiến trúc mạng, quy trình điều tra số (Forensics) cho đến bảo mật mã nguồn (DevSecOps). CISSP không yêu cầu bạn trực tiếp viết code hay gõ lệnh cấu hình chuyên sâu, nhưng đòi hỏi sự am hiểu toàn diện để ra quyết định chiến lược.
-
CISA (5 Domains – Chiều sâu quy trình và chuẩn mực kiểm toán): Kiến thức CISA không đi sâu vào chi tiết kỹ thuật của từng thiết bị mạng, mà tập trung vào phương pháp luận kiểm toán: cách lập kế hoạch kiểm toán, kỹ thuật lấy mẫu bằng chứng, đánh giá rủi ro trong suốt vòng đời phát triển phần mềm (SDLC), kế hoạch phục hồi sau thảm họa (DRP/BCP) và đối chiếu với các chuẩn mực quốc tế (COBIT, ISO).
4. Lộ trình phát triển sự nghiệp: Chọn CISA, CISSP hay cả hai?
Vì CISA và CISSP đều yêu cầu ứng viên có tối thiểu 5 năm kinh nghiệm thực chiến, đối tượng theo đuổi hai chứng chỉ này hầu hết đã có chỗ đứng nhất định trong ngành. Câu hỏi đặt ra lúc này không phải là bắt đầu nghề nghiệp từ đâu, mà là bạn muốn dùng chứng chỉ nào để bứt phá lên hàng ngũ lãnh đạo và chuyên gia cấp cao?
Kịch bản 1: Bứt phá trong nhóm ngành GRC (Governance, Risk, and Compliance) với CISA
-
Vị trí hiện tại của bạn: IT Auditor, Compliance Officer, IT Risk Analyst hoặc IT Manager.
-
Mục tiêu thăng tiến: Bước lên các vị trí mang tính định hướng chiến lược như Trưởng phòng Kiểm toán CNTT (IT Audit Director), Giám đốc Quản trị Rủi ro (Chief Risk Officer – CRO), hoặc Chuyên gia Tư vấn GRC cấp cao tại các tổ chức tài chính/Big4.
-
Vì sao chọn CISA: Ở cấp độ quản lý, bạn không thể chỉ đánh giá rủi ro theo cảm tính. CISA cung cấp bộ khung chuẩn mực quốc tế, là “bảo chứng” chứng minh bạn đủ tầm nhìn để kiểm soát rủi ro vĩ mô, đảm bảo tính tuân thủ pháp lý và tối ưu hóa hệ thống CNTT cho toàn bộ tập đoàn.
-
Tham khảo thêm: Phân tích chi tiết về cơ hội việc làm và thu nhập ngành tại bài viết: Nhu cầu CISA tại Việt Nam và cơ hội nghề kiểm toán IT.
Kịch bản 2: Bước chuyển mình thành Nhà quản lý & Kiến trúc sư Bảo mật với CISSP
-
Vị trí hiện tại của bạn: Security Engineer, SOC Manager, Senior Security Analyst hoặc Network/System Manager.
-
Mục tiêu thăng tiến: Thoát khỏi công việc cấu hình kỹ thuật vi mô để đảm nhận vai trò thiết kế kiến trúc bảo mật tổng thể (Security Architect), Giám đốc An ninh mạng (Security Director), hoặc chạm tới vị trí CISO (Giám đốc An toàn Thông tin).
-
Vì sao chọn CISSP: CISSP là minh chứng cho việc bạn không chỉ giỏi kỹ thuật mà còn sở hữu tư duy của một nhà quản trị. Chứng chỉ này rèn luyện cho bạn khả năng cân bằng giữa bài toán kinh doanh, ngân sách và rủi ro an ninh mạng để xây dựng chiến lược phòng thủ toàn diện cho doanh nghiệp.
Kịch bản 3: Vị thế chuyên gia toàn diện (Sở hữu cả CISA và CISSP)
-
Vị trí hiện tại/Mục tiêu: CISO, Giám đốc Tư vấn Bảo mật (Principal Security Consultant) hoặc Lãnh đạo cấp cao tại các ngân hàng, tập đoàn đa quốc gia.
-
Lợi thế chiến lược: Ở đỉnh cao của sự nghiệp bảo mật, bạn cần sự giao thoa của cả hai trường phái. CISSP cung cấp kiến thức để bạn xây dựng và chỉ đạo hệ thống phòng thủ, trong khi CISA trang bị phương pháp luận để bạn tự kiểm toán, phát hiện lỗ hổng quy trình và tự tin bảo vệ hệ thống trước các đợt thanh tra khắt khe nhất từ cơ quan nhà nước.
5.Checklist: Nên học CISA hay CISSP trước?
Nếu bạn đang cân nhắc giữa hai chứng chỉ, hãy đối chiếu với checklist dưới đây:
| Câu hỏi tự đánh giá | Nếu câu trả lời là CÓ |
| Nền tảng của bạn xuất phát từ kiểm toán tài chính, kiểm soát nội bộ hoặc quy trình? | Nên chọn CISA |
| Nền tảng của bạn thuần về kỹ thuật mạng, hệ thống, an ninh thông tin hoặc lập trình? | Nên chọn CISSP |
| Mục tiêu 2 năm tới của bạn là làm việc tại các công ty kiểm toán (Big 4) hoặc khối Audit/Compliance ngân hàng? | Nên chọn CISA |
| Mục tiêu 2 năm tới của bạn là thiết kế kiến trúc bảo mật, quản lý trung tâm SOC hoặc làm CISO? | Nên chọn CISSP |
| Bạn muốn thi chứng chỉ có phạm vi kiến thức tập trung, ít đòi hỏi sâu về mật mã và kỹ thuật mạng? | Nên chọn CISA |
7. Giải đáp nhanh về CISA và CISSP (FAQ)
1. Bài thi CISA hay CISSP khó hơn?
Mức độ khó mang tính tương đối và phụ thuộc vào xuất phát điểm của bạn:
-
CISSP gây áp lực lớn bởi khối lượng kiến thức bao phủ 8 domain rất rộng, cùng định dạng thi thích ứng trên máy tính (CAT – Computerized Adaptive Testing) có tính phân loại cao.
-
CISA lại thách thức thí sinh ở các câu hỏi tình huống đòi hỏi tư duy “kiểm toán viên độc lập”. Nhân sự kỹ thuật thường gặp khó khăn với CISA vì quen thói quen tự tay xử lý sự cố (technical fix) thay vì đánh giá kiểm soát và báo cáo theo quy trình.
2. Nếu chưa đủ 5 năm kinh nghiệm, tôi có nên thi không?
Hoàn toàn nên. Cả (ISC)² và ISACA đều hỗ trợ cơ chế thi trước, tích lũy kinh nghiệm sau. Thi đỗ CISSP bạn sẽ nhận danh hiệu Associate of (ISC)², còn với CISA bạn có thời hạn 5 năm kể từ ngày thi đỗ để bổ sung hồ sơ kinh nghiệm làm việc thực tế trước khi chính thức nhận chứng chỉ.
3. Đã có CompTIA Security+ thì nên học tiếp chứng chỉ nào?
CompTIA Security+ cung cấp nền tảng kiến thức hạ tầng tuyệt vời. Nếu bạn muốn tận dụng nền tảng này để tiến xa hơn trong mảng quản lý và thiết kế kiến trúc bảo mật, hãy chọn CISSP (Security+ còn giúp bạn giảm 1 năm kinh nghiệm yêu cầu của CISSP). Nếu bạn muốn rẽ ngang sang mảng đánh giá quy trình và kiểm soát tuân thủ, CISA sẽ là mảnh ghép tiếp theo phù hợp nhất.
7. Đào tạo CISA và CISSP chuẩn quốc tế tại iPMAC
Việc tự ôn luyện các chứng chỉ cấp cao như CISA và CISSP đòi hỏi sự kiên trì lớn và phương pháp tiếp cận đúng đắn. Một chương trình đào tạo chuẩn hóa giúp học viên tiết kiệm hàng trăm giờ tự nghiên cứu, nắm vững tư duy làm bài thi và hiểu sâu cách áp dụng vào thực tế doanh nghiệp.
Học viện Công nghệ Thông tin iPMAC là đơn vị đào tạo CNTT và An toàn thông tin uy tín với hơn 20 năm kinh nghiệm tại Việt Nam:
-
Đào tạo CISA chuẩn ủy quyền ISACA: Chương trình bám sát 5 domain mới nhất của ISACA, tập trung rèn luyện tư duy kiểm toán dựa trên rủi ro, phân tích ngân hàng câu hỏi QAE và hướng dẫn hoàn thiện hồ sơ xét duyệt kinh nghiệm.
-
Đào tạo CISSP chuẩn ủy quyền (ISC)²: Hệ thống hóa 8 domain CBK đồ sộ dưới sự dẫn dắt của đội ngũ giảng viên là các chuyên gia bảo mật, CISO đang trực tiếp công tác tại các tập đoàn lớn.
-
Hỗ trợ toàn diện: Hướng dẫn thủ tục đăng ký thi, tối ưu chi phí hội viên và đồng hành xuyên suốt quá trình duy trì điểm CPE sau khi đạt chứng chỉ.
Liên hệ ngay với iPMAC để nhận tư vấn lộ trình học tập và kiểm tra mức độ sẵn sàng cho kỳ thi CISA hoặc CISSP của bạn